
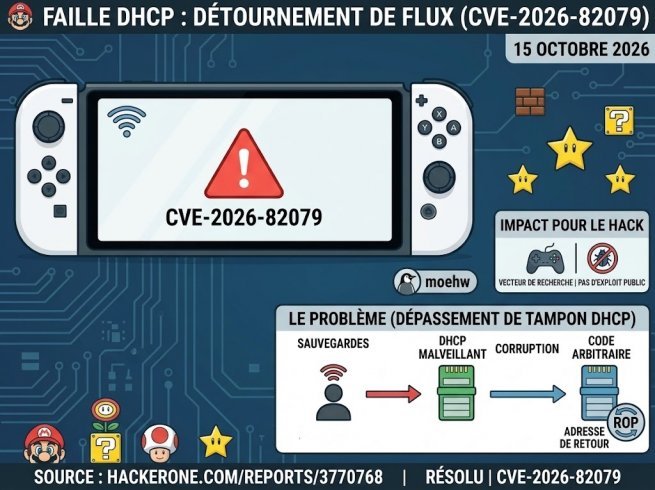
Un rapport de sécurité concernant la Nintendo Switch a été dévoilé le 15 octobre 2026. Référencée sous le numéro CVE-2026-82079, cette vulnérabilité touche le système de communication sans fil local de la console et met en évidence un dépassement de tampon sur la pile dans le serveur DHCP associé aux fonctionnalités LDN/LP2P. Découverte par le chercheur en sécurité moehw, la faille pourrait permettre à un attaquant situé à portée du réseau sans fil d'exécuter du code arbitraire en exploitant une
Source : News fr